
En bref
- Plus de 70 sites frauduleux imitent des pages de téléchargement de logiciels Windows populaires et apparaissent parfois avant les sources officielles dans Google.
- L’opération repose sur une usurpation progressive : les domaines redirigent d’abord vers les vrais fichiers, puis basculent vers des installateurs infectés.
- Deux menaces sont associées à cette arnaque en ligne : RemusStealer, conçu pour voler des données, et AnimateClipper, spécialisé dans le détournement d’adresses de cryptomonnaies.
- Pour le téléchargement de logiciels sous Windows 11, les sources les plus fiables restent le Microsoft Store, le site officiel vérifié et le dépôt GitHub authentique du projet.
Alerte sécurité informatique : Google expose des utilisateurs Windows 11 à de faux sites de téléchargement
Le scénario paraît banal : Léa, administratrice d’un petit parc informatique, cherche un utilitaire gratuit pour contrôler l’état d’un SSD sous Windows 11. Elle tape le nom du logiciel dans Google, clique sur un résultat bien placé, puis tombe sur une page propre, rapide, avec un bouton de téléchargement très visible.
Le problème est précisément là. Des chercheurs et développeurs ont identifié 72 domaines liés à une même opération, tous conçus pour imiter des outils Windows connus. Plusieurs enquêtes, dont celle relayée par Phonandroid sur les faux sites Windows 11, montrent que ces pages peuvent devancer les sites légitimes dans les résultats.
Cette campagne ne vise pas uniquement les utilisateurs négligents. Elle exploite une habitude très répandue : chercher un nom de logiciel, faire confiance aux premiers résultats, puis lancer un fichier EXE sans vérifier l’éditeur. En cybersécurité, c’est souvent ce geste routinier qui ouvre la porte à l’intrusion.
Pourquoi les utilitaires Windows sont devenus des cibles idéales pour l’usurpation
Les utilitaires Windows occupent une zone grise très attractive pour les attaquants. Ils sont souvent gratuits, maintenus par des développeurs indépendants et recherchés pour des tâches précises : diagnostic matériel, optimisation système, affichage avancé ou nettoyage.
Ces projets ne disposent pas toujours d’équipes juridiques ou de cellules de veille capables de surveiller les noms de domaine proches, les copies visuelles ou les campagnes SEO agressives. Les pirates profitent de cette faiblesse structurelle pour créer une impression de légitimité.
L’affaire a été mise en lumière lorsqu’un développeur de Wintoys, un outil d’optimisation pour Windows 11, a recherché son propre logiciel sur Google. Un domaine inconnu apparaissait dans les résultats. En remontant les enregistrements, il a découvert un réseau plus large de sites frauduleux dédiés à des applications populaires.
Ce cas rappelle une règle simple : la popularité d’un logiciel devient un actif exploitable. Plus un outil est recherché, plus son nom attire les campagnes de référencement malveillant.
Sites frauduleux Windows 11 : une arnaque en ligne construite en trois temps
La technique n’est pas brutale, elle est patiente. Selon les analyses de sécurité, les faux domaines commencent par travailler leur positionnement sur Google pendant plusieurs mois. Ils ne distribuent pas immédiatement de malware, ce qui réduit les signaux suspects lors des premiers contrôles.
Dans un premier temps, ces pages renvoient vers les vrais installateurs. Le visiteur obtient donc un logiciel fonctionnel, ce qui peut renforcer la crédibilité du domaine auprès des moteurs de recherche et des utilisateurs. Dans un second temps, lorsque la page gagne en visibilité, les attaquants modifient la chaîne de téléchargement.
Le troisième temps est le plus dangereux : un script externe, hébergé via une infrastructure cloud, intercepte le clic et redirige l’utilisateur selon plusieurs critères. Pays, navigateur, profil technique ou comportement de navigation peuvent déterminer si la personne reçoit un fichier légitime ou un installeur contaminé.
Le référencement malveillant rend les faux domaines difficiles à repérer
Ce type d’opération illustre une évolution majeure de la menace : l’attaque ne commence plus toujours par une pièce jointe douteuse ou un message de phishing. Elle peut débuter par une recherche apparemment normale sur un moteur reconnu.
Les pirates appliquent les mêmes méthodes que les sites légitimes : noms de domaine proches, pages rapides, contenu optimisé, boutons de téléchargement explicites et parfois redirections temporaires vers les bonnes sources. Cette approche brouille les contrôles superficiels.
Le sujet rejoint aussi les débats actuels sur la qualité des résultats et la place de l’automatisation dans la recherche d’information, un enjeu abordé dans cette analyse sur Google Discover, l’IA et la qualité des contenus. Quand la visibilité algorithmique est manipulée, la sécurité informatique devient aussi une question de confiance dans l’écosystème de recherche.
RemusStealer et AnimateClipper : les malwares cachés derrière les faux téléchargements
Les domaines identifiés ne se limitent pas à afficher de fausses pages. Ils servent de tremplin à des charges malveillantes capables de voler ou détourner des informations sensibles. Deux familles ressortent particulièrement : RemusStealer et AnimateClipper.
RemusStealer cible les données stockées localement. Il peut aspirer des informations présentes dans plus de vingt navigateurs, notamment des cookies, des sessions, des identifiants enregistrés et des éléments liés aux portefeuilles de cryptomonnaies. Sur un poste personnel, cela suffit à compromettre des comptes privés ; sur un ordinateur professionnel, l’impact peut s’étendre à l’entreprise entière.
AnimateClipper adopte une logique différente. Il surveille le presse-papiers et remplace discrètement une adresse de portefeuille copiée par celle de l’attaquant. L’utilisateur pense transférer des fonds vers son propre compte, mais valide en réalité une transaction irréversible vers une adresse contrôlée par le pirate.
La chronologie renforce le caractère prémédité de l’opération. Les domaines auraient construit leur référencement dès septembre 2025, tandis que la diffusion active des charges malveillantes aurait réellement commencé en janvier 2026. Autrement dit, l’infrastructure a été préparée avant l’attaque visible.
Un filtrage technique pour éviter les chercheurs et cibler les bonnes victimes
Le filtrage des visiteurs joue un rôle central. Un internaute classique peut recevoir l’installeur piégé, tandis qu’un chercheur en sécurité, un environnement virtualisé ou une adresse IP associée à certains pays peut être redirigé vers une page inoffensive.
Cette méthode complique la détection. Un signalement isolé peut ne pas reproduire l’infection, car le site change de comportement selon le contexte. C’est une technique courante dans les campagnes avancées, mais son usage sur de simples pages de logiciels gratuits montre une industrialisation de la fraude.
Cloudflare aurait traité rapidement le signalement d’un domaine, mais les procédures manuelles restent lentes quand l’opération implique des dizaines d’adresses. Comme le détaille aussi l’alerte sur les 70 sites frauduleux, supprimer un domaine ne suffit pas lorsque tout un réseau est déjà indexé.
Téléchargement de logiciels Windows 11 : les contrôles à appliquer avant d’ouvrir un EXE
La défense commence avant l’antivirus. Avant d’exécuter un fichier, l’utilisateur doit valider la source, l’adresse du site et la cohérence du projet. Cela ne demande pas d’expertise avancée, mais une méthode systématique.
Pour Léa, notre administratrice, le bon réflexe consiste à chercher d’abord le nom du développeur, puis à comparer l’adresse avec les sources mentionnées sur GitHub, le Microsoft Store ou la documentation officielle. Un résultat bien placé dans Google n’est pas une preuve d’authenticité.
- Vérifier l’URL exacte : attention aux lettres ajoutées, traits d’union inutiles, extensions inhabituelles ou domaines récents.
- Privilégier le Microsoft Store lorsque l’application y est disponible, car la chaîne de distribution y est mieux contrôlée.
- Consulter le dépôt GitHub officiel pour les projets open source et comparer les liens indiqués par le mainteneur.
- Contrôler la signature numérique du fichier EXE quand elle existe, notamment le nom de l’éditeur et la validité du certificat.
- Éviter les miroirs inconnus qui proposent des versions “optimisées”, “repackées” ou prétendument plus récentes.
- Analyser le fichier avec une solution de sécurité à jour avant l’exécution, surtout si le logiciel vient d’un site peu connu.
Les campagnes récentes montrent également que les fausses mises à jour Windows 11 restent un vecteur actif. Les pages imitant Microsoft ou son support technique doivent être traitées avec prudence, comme le rappelle ce dossier consacré à la fausse mise à jour Windows 11 et aux malwares.
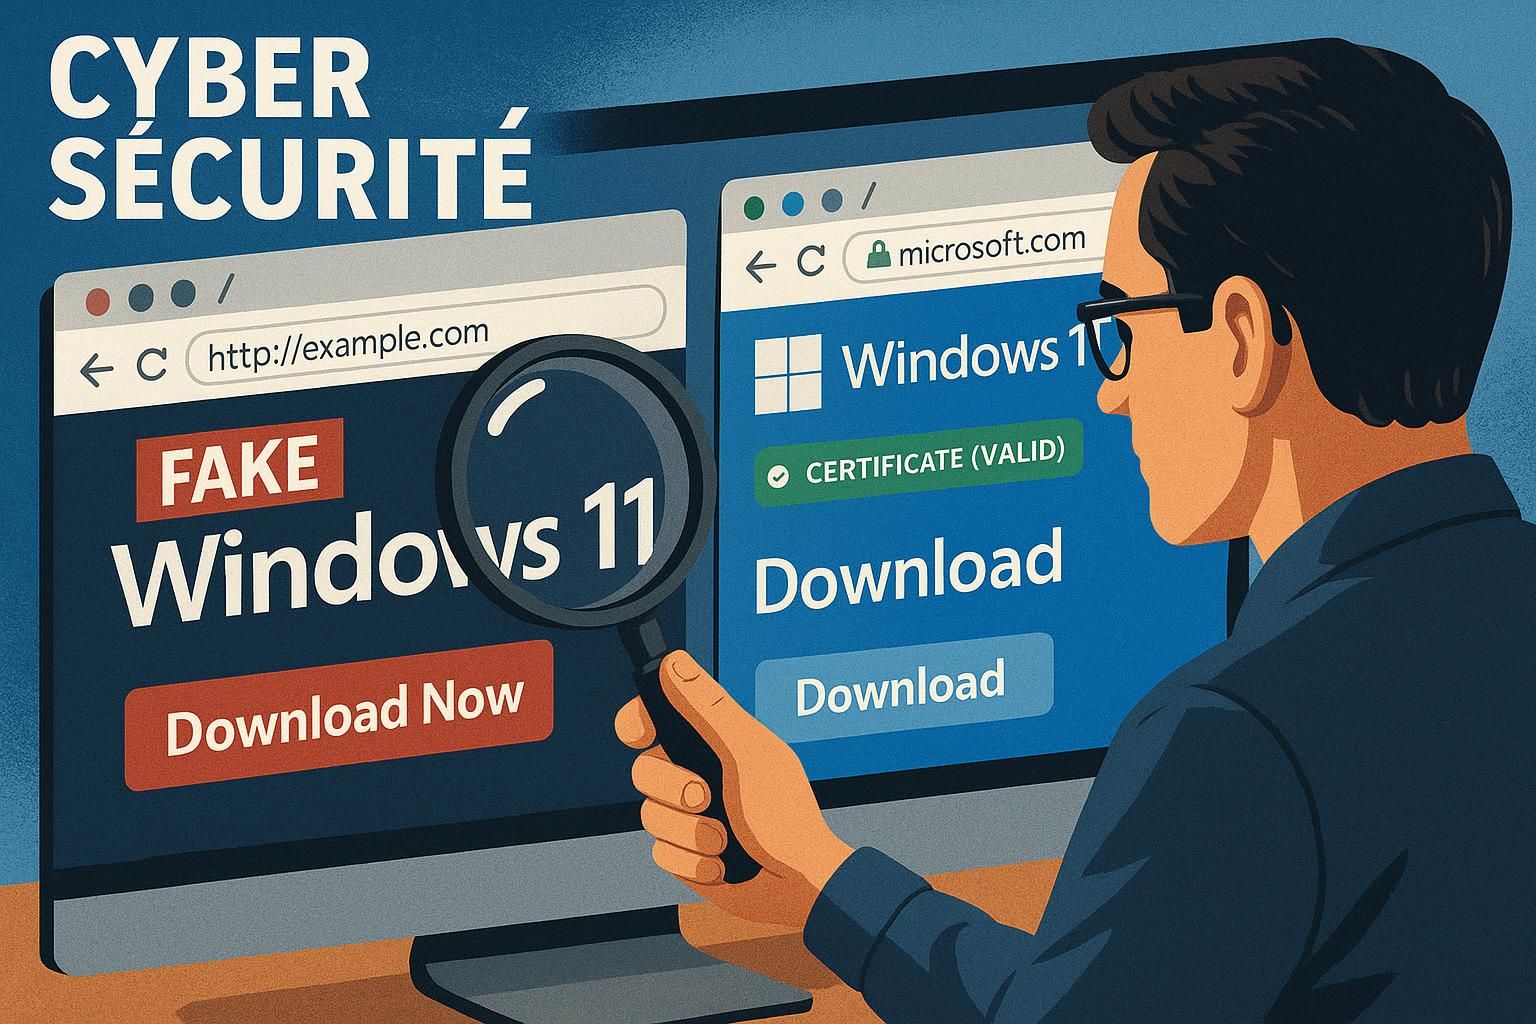
Les indices visuels qui trahissent un faux site de logiciel Windows
Un faux site n’est pas toujours grossier. Certains copient la palette graphique, les captures d’écran et les formulations des projets légitimes. Pourtant, plusieurs détails restent révélateurs lorsqu’on prend quelques secondes pour examiner la page.
Un domaine créé récemment, une absence de mentions claires sur l’éditeur, un bouton de téléchargement qui déclenche plusieurs redirections ou un fichier dont le nom ne correspond pas à la version annoncée doivent provoquer un arrêt immédiat. La sécurité repose souvent sur ce court moment d’hésitation.
Autre signal : les pages qui promettent une version exclusive, plus rapide ou débloquée d’un outil gratuit. Si un logiciel est déjà disponible gratuitement sur son site officiel, un clone tiers n’a aucune raison technique de proposer un meilleur accès. Dans le doute, fermer l’onglet reste une décision rationnelle, pas une perte de temps.
Cybersécurité en 2026 : pourquoi cette usurpation change les habitudes de téléchargement
Cette alerte marque un changement important dans la menace grand public. Les attaquants ne se contentent plus de piéger les utilisateurs par e-mail ; ils s’installent dans les parcours de recherche quotidiens. Le risque apparaît au moment même où l’utilisateur pense suivre une démarche normale.
Les réponses générées par l’IA, les extraits enrichis et les classements de recherche renforcent encore l’enjeu. Si une page frauduleuse gagne de la visibilité, elle peut être reprise indirectement par des outils de synthèse ou des recommandations automatisées. La confiance ne doit donc plus être accordée au rang d’affichage seul.
Pour les entreprises, la mesure la plus robuste consiste à centraliser les sources autorisées. Une liste blanche de dépôts, un portail interne de logiciels validés et une politique de blocage des exécutables téléchargés depuis des domaines inconnus réduisent fortement l’exposition.
Pour les particuliers, la règle tient en une ligne : ne jamais confondre premier résultat Google et site officiel. Dans cette campagne, les pirates n’ont pas seulement copié des pages ; ils ont exploité la mécanique de confiance qui entoure le téléchargement de logiciels Windows.